Les extensions
Une extension vulnérable, pas à jour ou abandonnée par son éditeur. C’est de loin la première cause de piratage des sites WordPress.
La plupart des sites piratés ne sont pas visés personnellement : des robots testent en permanence des milliers de sites à la recherche d’une extension vulnérable ou d’un mot de passe faible. Nous cherchons ces points faibles avant eux, et nous les corrigeons.
Cette prestation complète la maintenance de votre site internet : la maintenance garde le site à jour mois après mois, la sécurité vérifie qu’il est bien protégé et renforce ce qui doit l’être. Elle s’adresse aussi aux entreprises qui ont reçu un rapport d’audit et doivent le traduire en corrections.
Sur les sites que nous auditons, les failles se trouvent presque toujours aux mêmes endroits. Aucune ne demande un pirate de génie : il suffit d’une porte restée ouverte.
Une extension vulnérable, pas à jour ou abandonnée par son éditeur. C’est de loin la première cause de piratage des sites WordPress.
Un mot de passe faible, un compte administrateur partagé, l’accès d’un ancien prestataire jamais supprimé.
Un formulaire sans protection sert à envoyer du spam en votre nom, ou à injecter du code dans le site.
Une version de PHP dépassée, des fichiers de configuration ou des sauvegardes accessibles depuis le web, une connexion non chiffrée.
Selon la situation, nous commençons par un constat, par des corrections, ou par les deux. L’audit démarre à 490 € HT ; les corrections sont chiffrées sur devis, et comprises si votre site est sous contrat de maintenance chez nous.
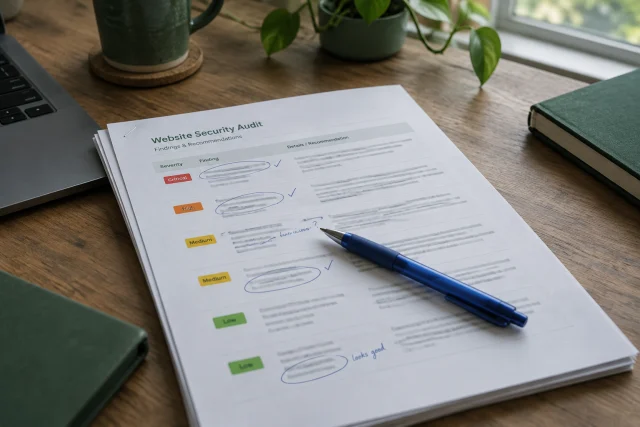
Nous examinons le site, ses extensions, ses comptes, ses formulaires et la configuration du serveur. Vous recevez un rapport qui classe chaque point par gravité et dit comment le corriger. Dès 490 € HT.
Le durcissement : comptes revus, connexion protégée, extensions inutiles retirées, fichiers sensibles fermés, en-têtes de sécurité en place.
Un donneur d’ordre, un client ou votre assureur vous a transmis un rapport de vulnérabilités ? Nous le traduisons en plan d’action, puis nous réalisons les corrections.
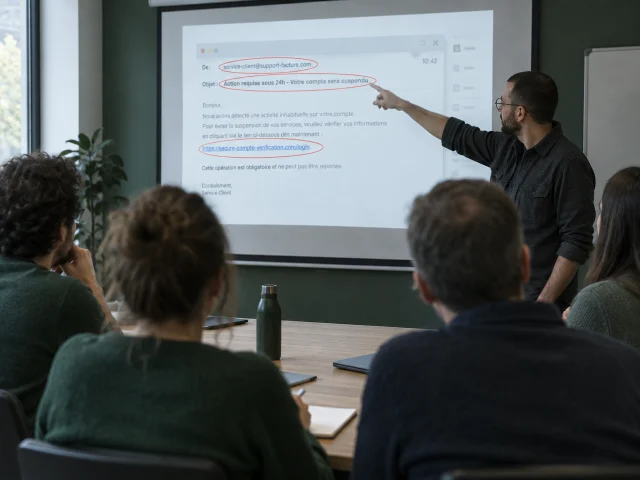
Mots de passe, e-mails piégés, accès partagés : une bonne part des incidents commence par une erreur humaine, et se prévient par de bonnes habitudes.
Un audit ne modifie rien sur votre site : il observe, mesure et rend compte. Les corrections viennent ensuite, si vous les décidez.
Nous fixons ensemble ce qui est examiné : le site, son administration, son hébergement. Vous nous confiez les accès nécessaires.
Versions, extensions, comptes et rôles, formulaires, en-têtes, certificat, fichiers exposés, sauvegardes : tout est passé en revue.
Chaque point est classé par gravité, expliqué simplement et accompagné de la correction à faire. Nous vous le présentons de vive voix.
Nous les réalisons sur devis, ou sans frais si votre site est sous contrat de maintenance. Votre prestataire peut aussi s’en charger à partir du rapport.
Les mesures dépendent du site, mais on retrouve presque toujours celles-ci. Aucune ne gêne l’usage quotidien de votre administration.
Un compte nominatif par personne, des droits limités au nécessaire, les accès inutiles supprimés et la double authentification pour les administrateurs.
Nombre d’essais limité, adresses suspectes bloquées : les robots qui testent des mots de passe en série s’arrêtent vite.
Tout est mis à jour, les extensions inutiles ou abandonnées sont retirées ou remplacées. Moins d’extensions, c’est moins de failles possibles.
Vérification anti-robots, contrôle des champs, envoi des messages par un service fiable : vos formulaires ne servent plus de relais au spam.
HTTPS partout, en-têtes de sécurité, fichiers de configuration et dossiers sensibles inaccessibles depuis le web, édition des fichiers depuis l’administration désactivée.
Si tout le reste échoue, c’est elle qui permet de repartir. Elle doit exister, être récente et ne pas se trouver sur le serveur attaqué.
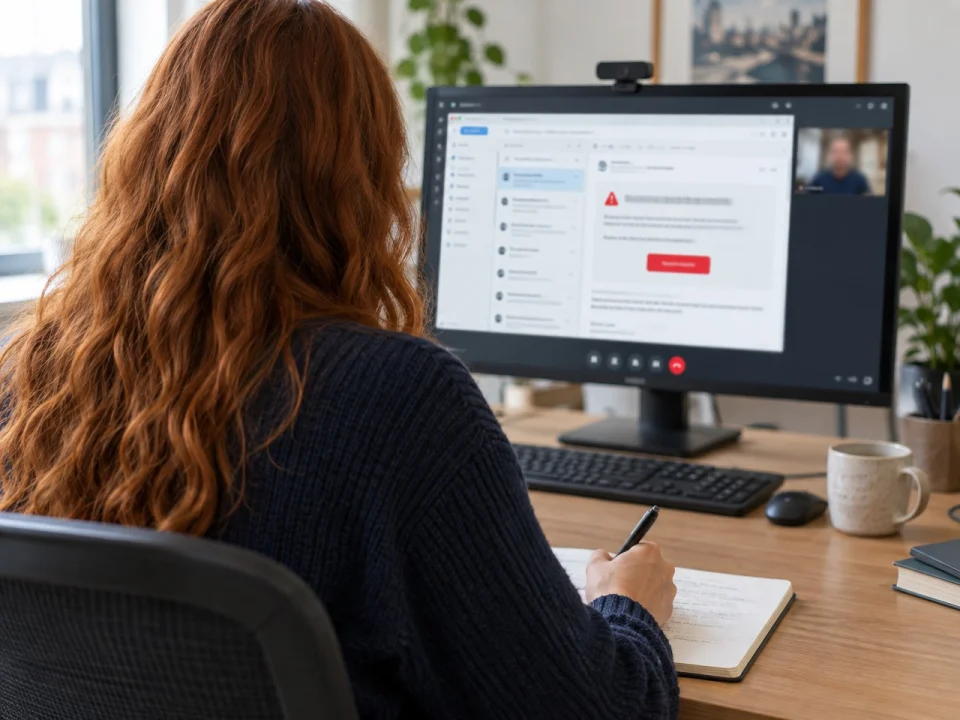
Le meilleur durcissement ne résiste pas à un mot de passe noté sur un post-it ou à un accès administrateur partagé entre cinq personnes. Nous prenons le temps d’expliquer à vos équipes ce que nous avons fait et pourquoi, sans dramatiser ni noyer personne sous le jargon.
Pour aller plus loin avec vos salariés, nous proposons aussi une formation à la sécurité numérique pour les TPE et PME.
Un audit montre l’état du site à un moment donné. Ce qui le garde sûr ensuite, ce sont des mises à jour régulières et des sauvegardes hors du serveur : c’est le rôle du contrat de maintenance, dès 24 € HT par mois. Et quand votre site est maintenu par nous, les corrections issues de l’audit ne vous sont pas facturées.
Personne en particulier, et c’est justement le problème. Les attaques sont automatisées : des robots parcourent le web à la recherche de failles connues, sans regarder la taille ni l’activité du site. Un site vitrine piraté sert ensuite à envoyer du spam, à héberger des pages frauduleuses ou à rediriger vos visiteurs.
Non. HTTPS chiffre les échanges entre le visiteur et le site, ce qui est indispensable. Il ne protège en rien contre une extension vulnérable, un mot de passe faible ou un formulaire mal protégé.
L’audit démarre à 490 € HT ; le montant exact dépend de la taille du site, de ses fonctions et du périmètre retenu, site seul ou site et hébergement. Les corrections font l’objet d’un devis séparé, sauf si votre site est sous contrat de maintenance chez nous : elles sont alors comprises.
Oui. Nous reprenons chaque point du rapport, nous vous disons ce qu’il signifie concrètement et ce qu’il faut faire, puis nous réalisons les corrections. Vous recevez un récapitulatif à transmettre à la personne qui vous a envoyé le rapport.
Le contrat couvre ce qui fait l’essentiel de la sécurité au quotidien : mises à jour, sauvegardes hors du serveur, restauration sans frais après une panne du serveur et, après un piratage, une remise en état comprise par an, dans la limite de quatre heures. L’audit, dès 490 € HT, reste une intervention ponctuelle ; en revanche, les corrections qu’il recommande sont comprises dans le contrat.
Les bons réflexes pour protéger votre site et vos accès.
Une sauvegarde ne vaut que par la restauration qu'elle permet. Où la stocker, à quel rythme, combien de temps la conserver, et comment s'assurer qu'elle fonctionne le jour où vous en avez besoin.
Les mises à jour de WordPress protègent votre site, mais une mise à jour faite à la légère peut aussi le casser. La méthode que nous appliquons chaque semaine sur les sites de nos clients.
Une page inconnue, une redirection vers un site douteux, un avertissement de Google : votre site a peut-être été piraté. Les gestes qui limitent les dégâts dans la première heure, et ceux qui les aggravent.
Mises à jour vérifiées, sauvegardes hors du serveur, licences des extensions et thèmes premium comprises.
Nettoyage, recherche de la faille et remise en ligne, même si vous n’êtes pas client.
Hébergement et nom de domaine à votre nom, toute la technique gérée par nous.
Donnez-nous l’adresse de votre site et ce qui vous inquiète : nous vous proposons le bon point de départ, audit, corrections ou les deux.